B—OPSOFFSEC / EU

La plupart des organisations ont déplacé des charges de travail critiques vers le cloud. Les environnements cloud sont rapides et flexibles, ce qui attire aussi les attaquants. Les erreurs de configuration sont exploitées rapidement. Les frontières d'identité sont testées en permanence. Une attribution de rôle trop permissive peut compromettre l'ensemble d'une organisation. La question n'est pas de savoir si vous pouvez migrer vers le cloud, mais si votre environnement cloud résiste à une attaque réelle.
Les Azure Landing Zones répondent précisément à ce problème (Azure Landing Zones). Elles constituent une architecture de gouvernance et de sécurité qui rend les environnements cloud résilients face aux red teams et aux attaquants opportunistes. L'analogie avec un aéroport fonctionne : les pilotes contrôlent leur avion, la tour de contrôle coordonne l'espace aérien. Le pilote conserve son autonomie, la tour garantit la sécurité. Le cloud nécessite le même équilibre. Les équipes doivent pouvoir construire librement. Les équipes sécurité ont besoin de visibilité et de garde-fous pour éviter des erreurs exploitables.
Une landing zone représente l'ensemble de l'infrastructure de l'aéroport : systèmes d'identité, architecture réseau, politiques, supervision, services partagés et frontières opérationnelles. Ce sont ces éléments qui déterminent ce qu'un attaquant peut exploiter. On ne peut pas ajouter un balisage de piste à un avion déjà en vol. De la même manière, on ne peut pas greffer une gouvernance cohérente à des dizaines d'abonnements existants. Les red teams considèrent les environnements sans landing zones comme des terrains de jeu. Les organisations matures n'acceptent pas ce niveau de risque.
Pourquoi les landing zones réduisent le risque
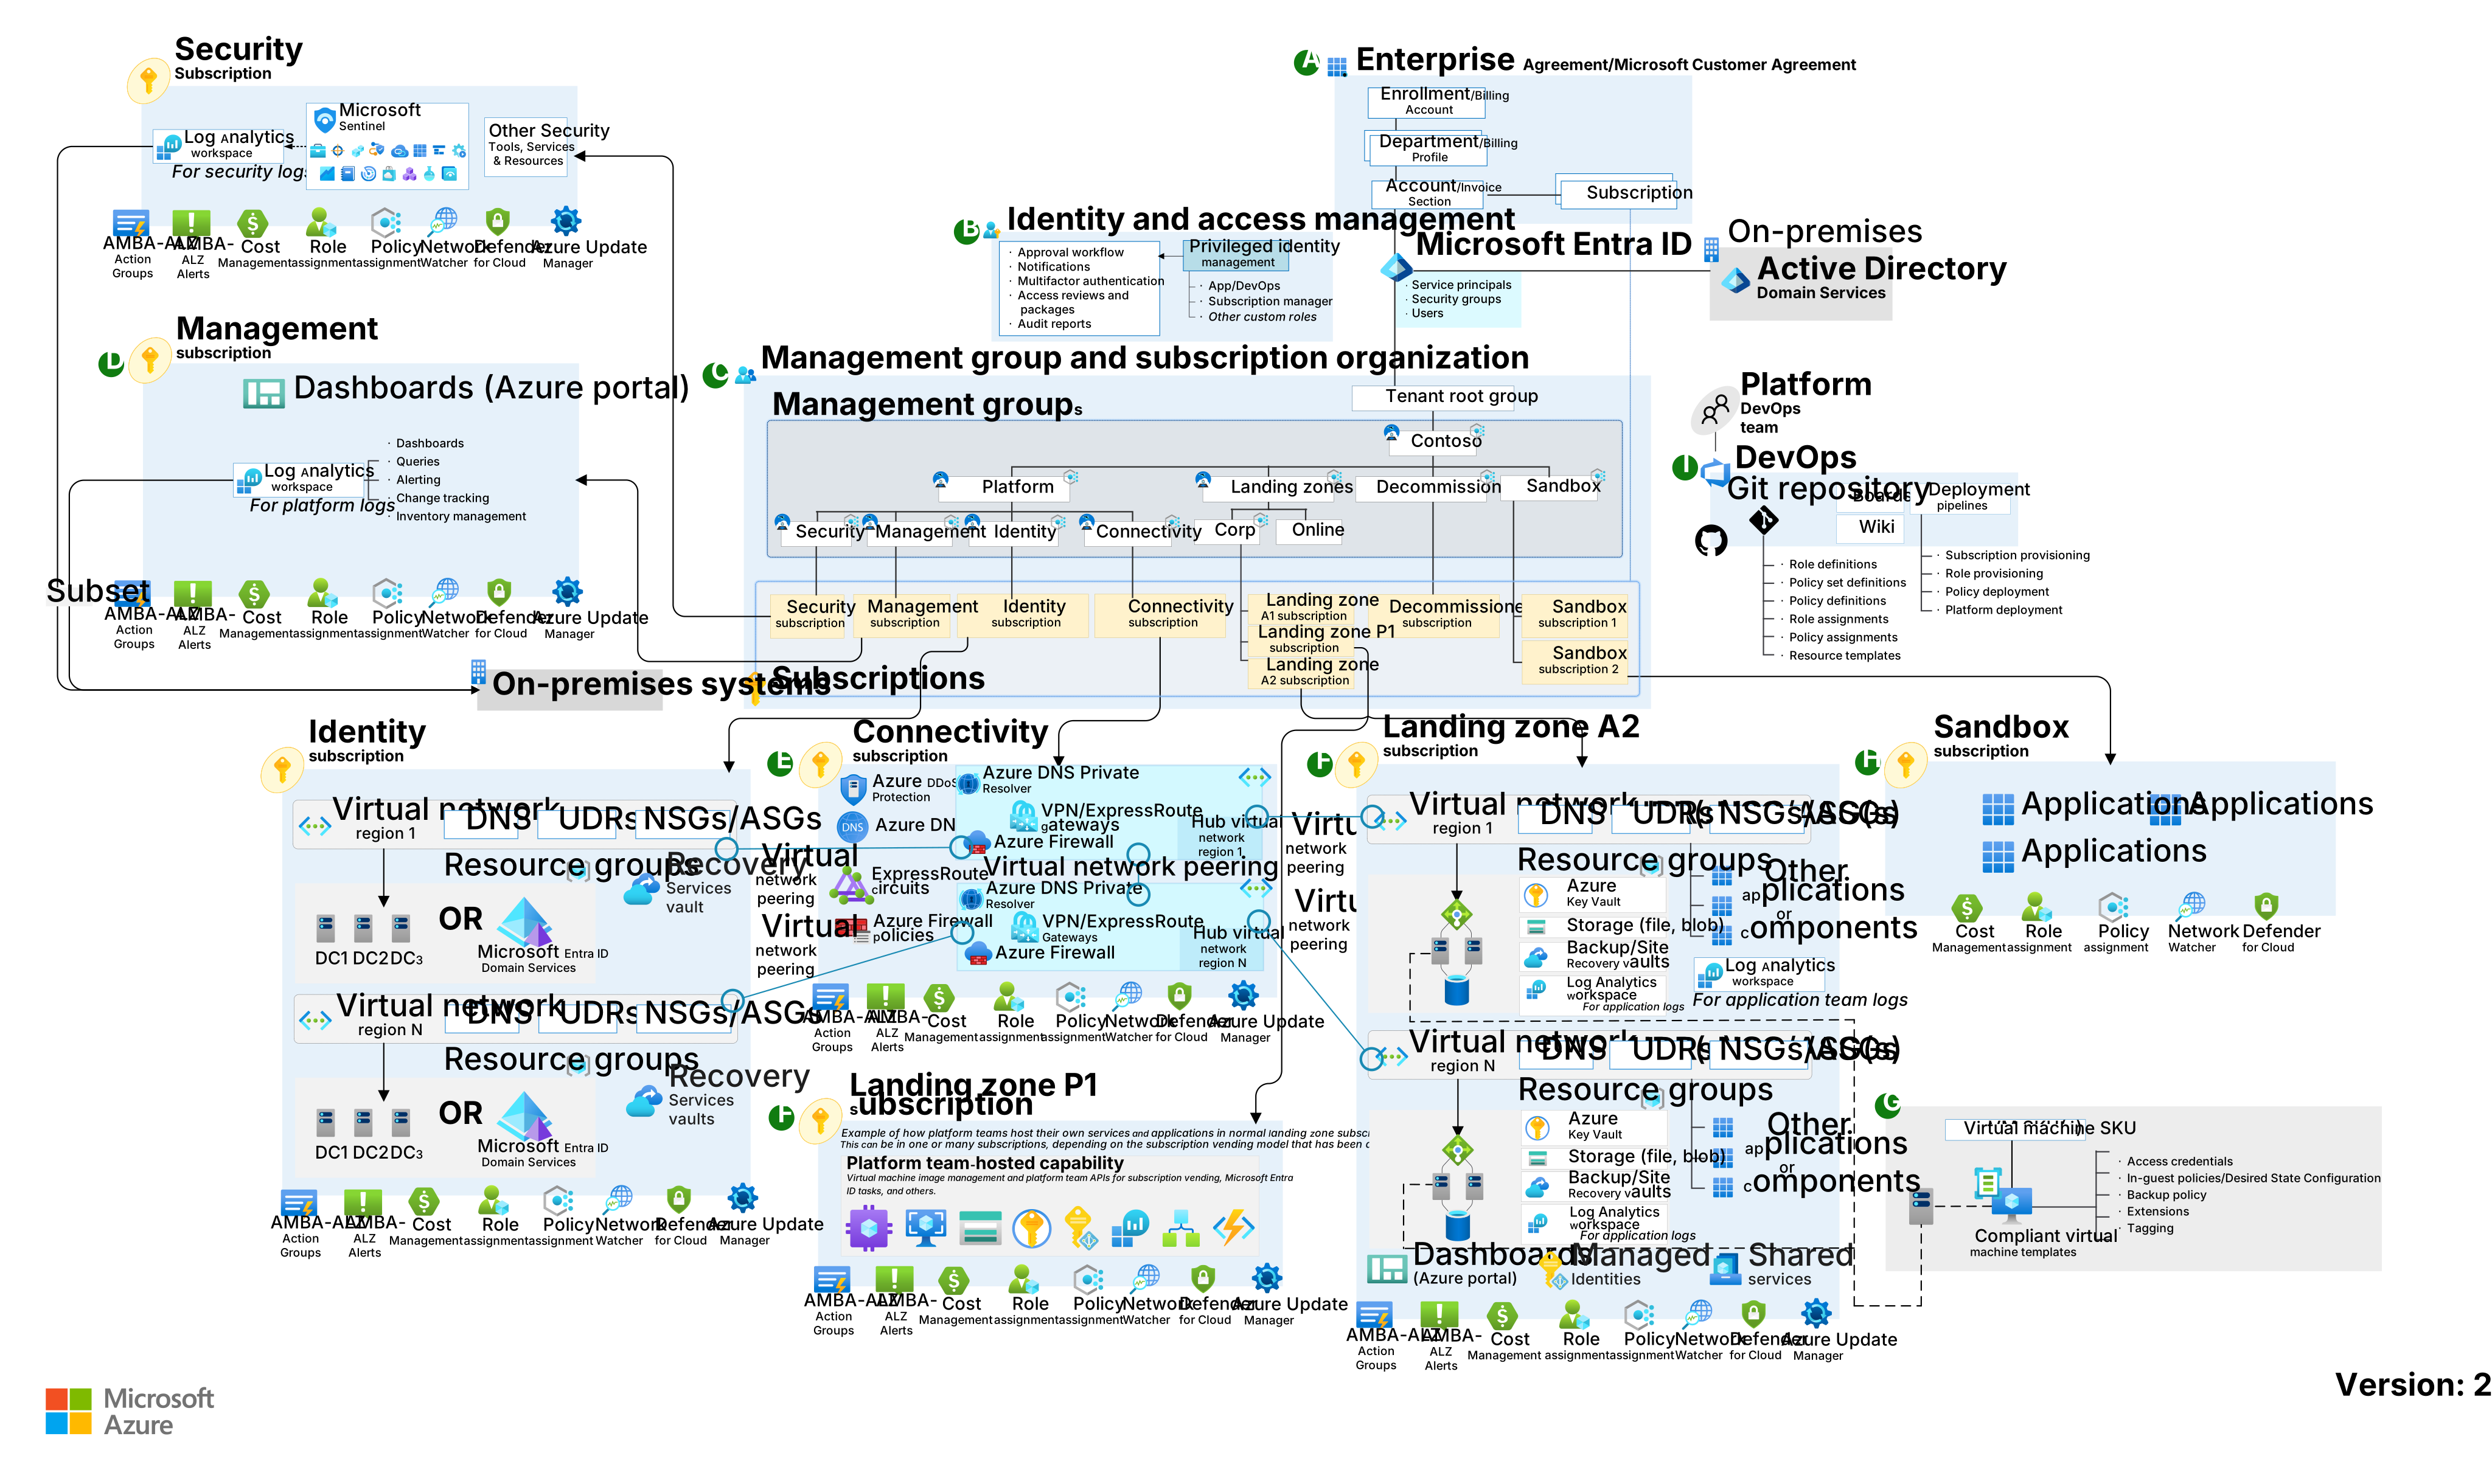
Les landing zones réduisent directement la surface d'attaque. Des contrôles d'identité et d'accès solides limitent les mouvements latéraux liés aux permissions par défaut. Les hiérarchies de groupes de gestion empêchent l'apparition d'environnements fantômes. Une topologie réseau définie avec des contrôles de sortie supprime les chemins d'exfiltration évidents et force les attaquants à passer par des points surveillés. Les baselines de sécurité à grande échelle évitent les exceptions qui fragilisent l'environnement. La centralisation des journaux et de la supervision détecte les activités anormales avant qu'elles ne passent inaperçues.
Sans ces fondations, une red team n'a pas besoin de créativité. Elle suit les fissures : abonnements orphelins, identités de service non gérées, conventions de nommage incohérentes, réseaux plats, diagnostics absents, déploiements avec des paramètres par défaut non revus. Ces vecteurs d'attaque ne sont pas exotiques. Ils représentent les constats quotidiens de toute évaluation cloud sérieuse. Les Azure Landing Zones éliminent ces faiblesses avant qu'elles n'apparaissent.
Ce qui change pendant une attaque
Voici comment cela se déroule généralement. Une red team découvre un abonnement orphelin, non supervisé. Cet abonnement possède un rôle Contributor attribué à une identité de service issue d'un projet abandonné. À partir de là, elle crée une nouvelle identité managée avec des droits Owner. Elle déploie un compte de stockage et commence à copier des données sensibles. En l'absence de topologie réseau imposée, l'accès public est autorisé. En l'absence de journalisation centralisée, l'exfiltration se fait en silence. En quelques heures, l'équipe passe d'un abonnement oublié à l'exfiltration de données de production.
Avec des landing zones en place, les politiques de groupes de gestion signalent immédiatement l'abonnement orphelin. La gouvernance des identités empêche la création d'identités managées avec des privilèges élevés. Les règles réseau bloquent l'accès public ou imposent un passage par des points de sortie surveillés. La journalisation centralisée enregistre chaque action, et les baselines de sécurité empêchent les erreurs de configuration à l'origine de l'attaque. La red team se heurte à des garde-fous à chaque étape, au lieu de trouver des chemins ouverts.
Autonomie sans chemins d'attaque ouverts
Les landing zones fonctionnent précisément parce qu'elles ne brident pas les équipes d'ingénierie. Les développeurs conservent le contrôle de leurs charges de travail et de leurs déploiements. Ils avancent à leur rythme. Les garde-fous empêchent simplement l'introduction accidentelle de conditions exploitables. Les règles d'identité, les frontières réseau, les baselines opérationnelles et les diagnostics obligatoires sont appliqués par la « tour de contrôle ». Non pas pour ralentir les équipes, mais pour éviter qu'une seule charge de travail ne compromette l'ensemble de l'environnement. Correctement mises en œuvre, les landing zones réduisent considérablement les opportunités offertes aux red teams dans les opérations quotidiennes.
Cette approche rejoint celle présentée par Rhesa Baar dans sa conférence Cloud Security anno 2025: Start Secure, Stay Secure. Le principe est simple : ne pas exposer de faiblesses dès le départ. La prévention par l'architecture est plus efficace que la détection a posteriori.
Les landing zones sont nées dans le cadre des stratégies cloud, mais cette discipline architecturale s'applique ailleurs. Infrastructures hybrides, plateformes internes, transformations de l'identité : le schéma reste le même. Ne laissez pas les équipes déployer dans un espace non défini. Construisez la piste d'atterrissage en premier. Établissez des garde-fous. Contrôlez les chemins d'identité. Imposez des frontières réseau. Centralisez l'observabilité. Qu'il s'agisse de charges cloud-native, hybrides ou on-premise, l'approche landing zone élimine l'ambiguïté et l'incohérence. Les exercices de red teaming et les tests d'intrusion exploitent ces conditions. Lors de nos évaluations cloud, nous retrouvons systématiquement les mêmes lacunes : ressources orphelines non surveillées, identités de service sur-privilégiées, architectures réseau plates facilitant les mouvements latéraux, journalisation absente masquant l'activité des attaquants. Les landing zones suppriment ces faiblesses avant qu'elles n'existent. Votre environnement n'est pas « intestable ». Les red teams doivent travailler plus dur, emprunter des chemins plus créatifs et tester vos véritables capacités défensives, plutôt que de s'appuyer sur des erreurs de configuration élémentaires qui n'auraient jamais dû exister.
Le même modèle au-delà d'Azure
L'objectif n'est pas seulement de faire fonctionner un environnement cloud, mais d'en construire un qui ne soit pas facilement exploitable. L'autonomie des équipes applicatives, combinée à une supervision disciplinée, réduit les erreurs exploitables et les zones d'ombre. Des landing zones bien conçues transforment l'adoption du cloud : d'une surface d'attaque ouverte vers un environnement contrôlé, observable et résilient.
L'objectif
Si vous voulez un cloud capable de résister à une red team ou à un attaquant réel, commencez par la piste, la tour de contrôle et la structure qui maintient l'ensemble cohérent. Les Azure Landing Zones offrent une stratégie évolutive pour des opérations sécurisées, qui rend votre organisation plus difficile à attaquer et à parcourir, et plus simple à défendre.